Hơn 1,66 triệu hồ sơ GS25 và GS SHOP bị lộ: người dùng nên làm gì ngay?
Ủy ban Bảo vệ Thông tin Cá nhân phạt GS Retail 12,836 tỷ won sau các đợt credential stuffing; tên, liên hệ, địa chỉ và nhiều dữ liệu hồ sơ có thể đã bị lộ.
Xem 3 nội dung chính
Ủy ban Bảo vệ Thông tin Cá nhân Hàn Quốc (PIPC) ngày 31/8 công bố quyết định phạt GS Retail 12,836 tỷ won, kèm khoản phạt hành chính 3 triệu won, sau các cuộc tấn công đăng nhập tự động vào GS SHOP và GS25. Quy mô ảnh hưởng được cơ quan này nêu là 1.581.025 người ở GS SHOP và 79.128 người ở GS25 — tổng cộng hơn 1,66 triệu hồ sơ khách hàng.
Đã xảy ra chuyện gì?
PIPC xác định kẻ tấn công dùng credential stuffing: thử hàng loạt cặp ID–mật khẩu bị lộ từ nơi khác lên hệ thống GS. Các đợt tấn công kéo dài từ 21/6/2024 đến 13/2/2025 ở GS SHOP và từ 26/12/2024 đến 4/1/2025 ở GS25.
Dữ liệu bị ảnh hưởng có thể gồm tên, giới tính, ngày sinh, số điện thoại, địa chỉ và email. PIPC cho rằng doanh nghiệp không phát hiện kịp sự tăng đột biến của đăng nhập bất thường, đồng thời chậm nhận diện cuộc tấn công cùng kiểu ở GS SHOP sau khi vụ GS25 đã được biết tới.
Thông tin công bố trước đây của doanh nghiệp nói không có điểm thành viên hoặc dữ liệu tài chính thanh toán trong nhóm bị lộ. Tuy vậy, dữ liệu định danh và liên hệ vẫn đủ để dựng tin nhắn lừa đảo có vẻ rất thật.
Làm ngay trong 10 phút
1. Đổi mật khẩu GS SHOP/GS25 và mọi dịch vụ khác đang dùng lại cùng mật khẩu.
2. Đặt mật khẩu riêng, dài; dùng trình quản lý mật khẩu thay vì biến thể đơn giản của mật khẩu cũ.
3. Kiểm tra email, SMS và thông báo đăng nhập bất thường trong khoảng thời gian gần đây.
4. Bật xác thực hai lớp ở nơi dịch vụ hỗ trợ.
5. Không bấm đường link yêu cầu “xác minh hoàn tiền”, “nhận bồi thường” hoặc “cập nhật thông quan” gửi qua tin nhắn.
Nếu nhận cuộc gọi biết đúng tên, địa chỉ mua hàng hoặc ngày sinh, đừng coi đó là bằng chứng người gọi thuộc GS. Hãy kết thúc cuộc gọi và tự mở ứng dụng hoặc website chính thức để liên hệ lại.
Vì sao mức phạt lớn?
PIPC không chỉ nhìn vào việc dữ liệu đã thoát ra ngoài, mà còn xem xét nghĩa vụ phát hiện truy cập bất thường, phản ứng sau sự cố và thông báo đúng hạn. Cơ quan này cho biết có thêm 1.599 người được thông báo chậm quá mốc 72 giờ. GS Retail còn bị yêu cầu tăng biện pháp bảo vệ và cải thiện quản trị an toàn dữ liệu.
Con số người bị ảnh hưởng không đồng nghĩa mọi trường dữ liệu của mỗi người đều bị lộ giống nhau. Người dùng nên dựa vào thông báo cá nhân nhận được và kênh hỗ trợ chính thức để biết phạm vi cụ thể, nhưng việc đổi mật khẩu dùng lại là cần làm ngay cả khi chưa thấy giao dịch lạ.
Nguồn xác minh ngày 31/8/2026: PIPC — quyết định xử phạt và số liệu sự cố, Báo cáo sự cố GS SHOP tháng 2/2025.
Đọc xong rồi?
Lưu bài để đọc lại
Lưu bài vào mục Bài đã lưu để tìm lại nhanh khi bạn cần.
Ra rạp ở Hàn Quốc, hiểu trọn từng lời thoại — phụ đề tiếng Việt cho mọi bộ phim
Nhận bản tin KVBiz
Tin kinh tế – công nghệ – doanh nghiệp Hàn–Việt chọn lọc, gửi hằng tuần. Miễn phí, huỷ bất cứ lúc nào.
Đây là bản tóm tắt. Bài gốc: 개인정보위, 지에스리테일에 과징금 128억 3,600만 원 부과 — Ủy ban Bảo vệ Thông tin Cá nhân Hàn Quốc. Bản quyền nội dung thuộc về nguồn gốc.
Đừng dừng ở một bài
Tiếp tục đọc trên KVBiz
QUVI của DAQUV: Khi doanh nghiệp có thể “trò chuyện” với dữ liệu
CPU, GPU và NPU khác nhau thế nào? Khi nào dùng, cách phối hợp và thay thế
Bài 1: Transistor — “công tắc” nhỏ làm nên con chip
Khám phá Daegu qua Dongseongno và Seomun: mua sắm theo bản sắc địa phương
K-Tour Pass Busan: 15.000 won có gì, và vì sao không phải vé vào mọi điểm?

Lao động Việt ở Hàn có thể hỏi luật bằng tiếng Việt 24/7: dùng AI thế nào để không mất quyền lợi?
Có thể bạn quan tâm
Các nội dung khác đáng xem trên KVBiz
VISITKOREA đóng chương trình K-Autumn ngày 15/10: người Việt còn thời gian tham gia
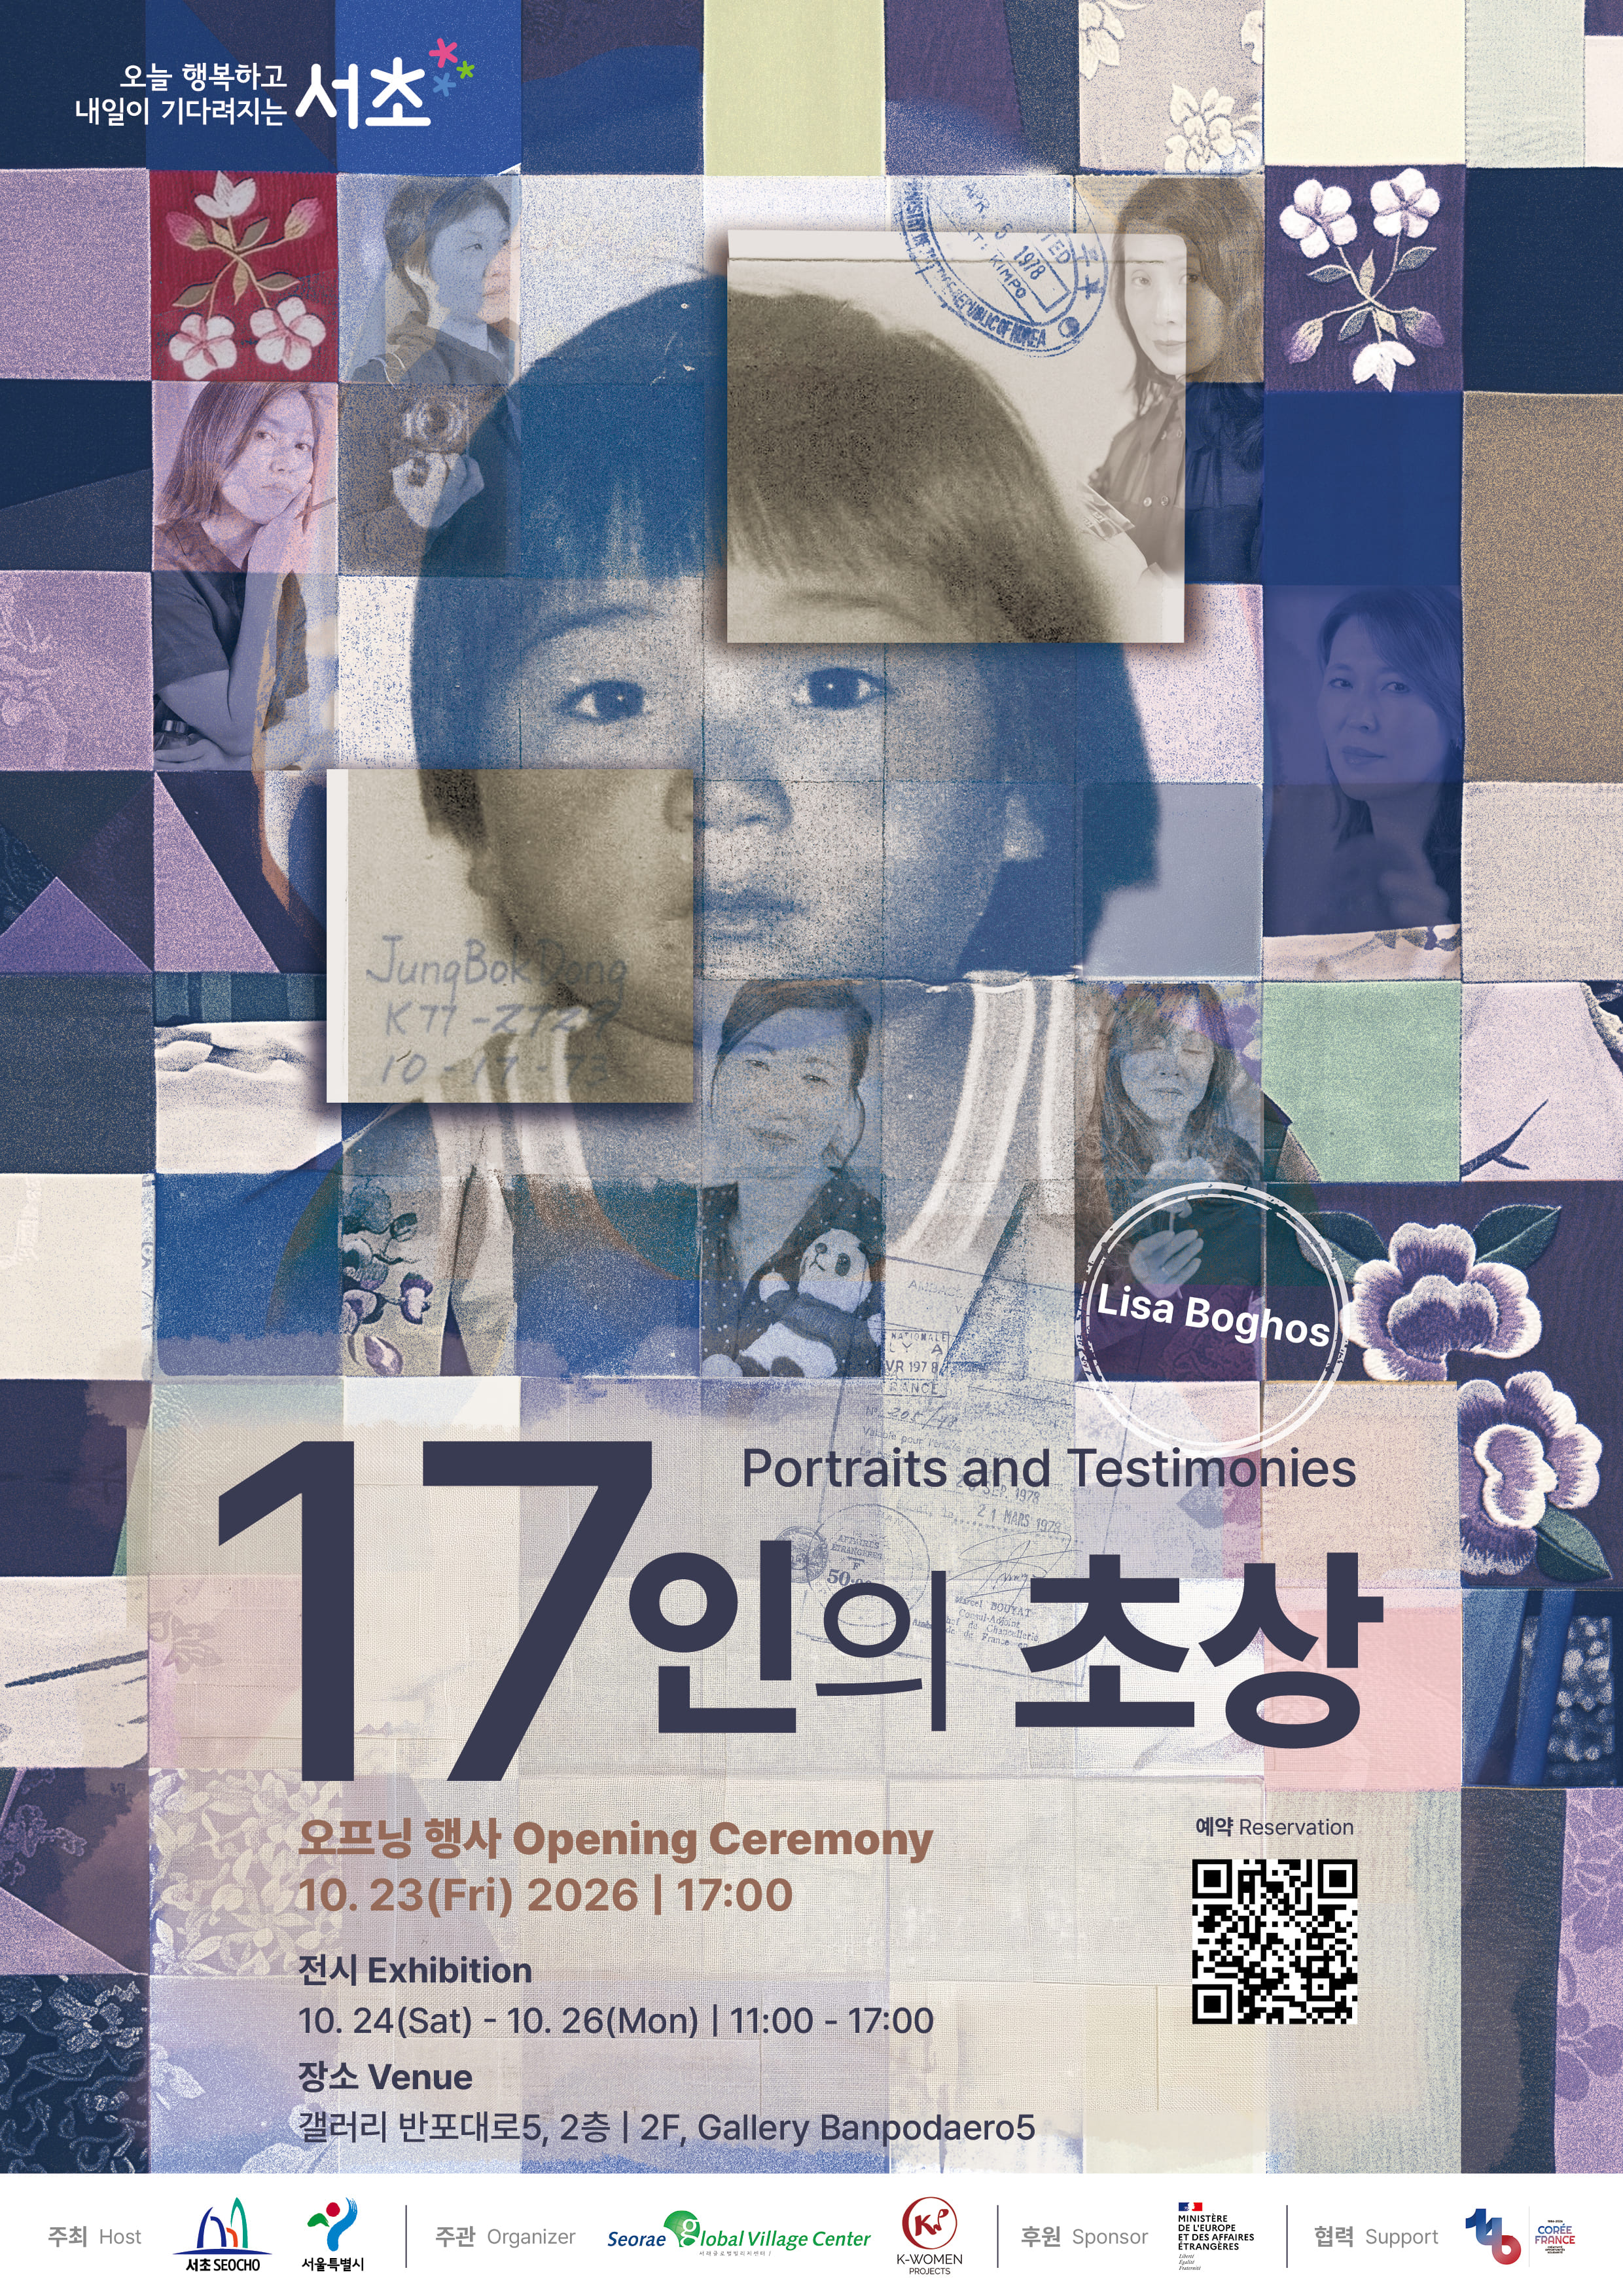
“17 chân dung” ở Seoul: triển lãm kể câu chuyện bản sắc của phụ nữ được nhận nuôi ở nước ngoài
30 tác phẩm British Museum lên Samsung Art Store: khi TV trở thành khung tranh
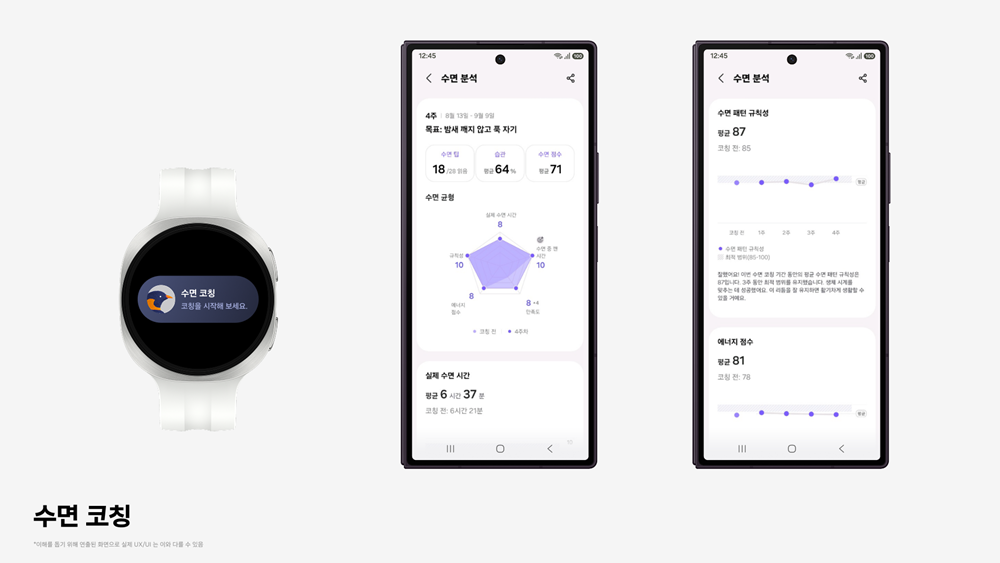
Samsung Health cập nhật hôm nay: ba ngày dữ liệu để bắt đầu coaching giấc ngủ

OCP 2026: vì sao mua thêm GPU chưa chắc khiến AI chạy nhanh hơn?

Nuri đưa 14 vệ tinh lên quỹ đạo: vì sao “phóng thành công” chưa phải bước cuối?
Mới nhất trên KVBiz
Dòng tin mới nhất →- 01KES 2026 đang diễn ra ở COEX: xem AI trong đồ gia dụng bằng bài toán thậtCông nghệ Việt - Hàn
- 02Seongbuk tuyển tình nguyện viên đi bộ nhặt rác ngày 23 và 30/10: có suất cho người nước ngoàiVăn hóa & Sự kiện
- 03Chọn khu công nghiệp Việt Nam cho khách Hàn: đừng chỉ hỏi giá thuê đấtKinh tế Hàn - Việt
- 04Linh kiện Hàn tìm đường vào châu Âu: người mua quan tâm cả độ tin cậy giao hàngKinh tế Hàn - Việt
- 0564 doanh nghiệp Hàn–Nhật kết nối bán dẫn: cơ hội nằm ngoài việc thiết kế chipKinh tế Hàn - Việt
- 06Samsung hợp tác Mistral: vì sao AI trong nhà máy chip cần chạy tại chỗ?Công nghệ Việt - Hàn
- 07Jinju còn lễ hội đèn đến 18/10: câu chuyện phía sau ánh sáng trên sông Namgang
- 08Gwangju Kimchi Festival 23–25/10: trải nghiệm ẩm thực, đừng nhầm lịch cũ với chương trình mới